فیشینگ یک تکنیک فریبکارانه مهندسی اجتماعی است که در آن هکرها با روشهای مختلف، اطلاعات حساس شما مانند رمزهای عبور و مشخصات بانکی را سرقت میکنند. در این مقاله جامع، علاوه بر آشنایی کامل با انواع پیچیده حملات فیشینگ، راهکارهای عملی و سادهای را میآموزید که امنیت داراییهای دیجیتال شما را تضمین کرده و جلوی سواستفادهگران را میگیرد؛ پس برای حفظ امنیت خود تا انتها با ما همراه باشید.
فیشینگ دقیقا چیست؟ تعریف علمی + معنی ساده
فیشینگ در سادهترین تعریف، به معنای فریب دادن کاربران اینترنت برای به دست آوردن اطلاعات محرمانه آنها است. این فرآیند از طریق ارسال پیامهای جعلی انجام میشود که گیرنده را وادار به انجام عملی میکند که در نهایت منجر به افشای اطلاعات شخصی یا مالی او خواهد شد. این ترفند به زبان ساده، یک بازی روانشناختی است که در آن فریبکار از اعتماد قربانی بهره میبرد. در واقع بسیاری از کلاهبرداری های اینترنتی همان الگوهای روان شناختی مشترک با مدل های قدیمی تر مثل طرح پانزی را تکرار می کنند.

ریشه واژه فیشینگ (Phishing) و تاریخچه اولین حملات
نام فیشینگ (Phishing) از واژه انگلیسی “Fishing” به معنای ماهیگیری الهام گرفته شده است. در واقع، همانطور که ماهیگیر با طعمه، ماهیها را به دام میاندازد، مجرم سایبری نیز با استفاده از پیامها و صفحات جعلی، کاربران را به دام میاندازد. استفاده از حرف “ph” به جای “f” ریشه در فرهنگ قدیمی هکرها دارد.
اولین حملات فیشینگ به طور گسترده در اواسط دهه ۱۹۹۰ میلادی و در فضای پلتفرمهای چت آنلاین مانند AOL آغاز شد. در آن زمان، کلاهبرداران با ارسال پیامهای جعلی از طرف مدیران سیستم، سعی در سرقت رمز عبور کاربران این سرویسها را داشتند. این حملات با گسترش اینترنت، به سوی بانکها و خدمات آنلاین هدایت شدند.
فیشر کیست و چگونه کار میکند؟
فیشر (Phisher) به فرد یا گروهی گفته میشود که حملات فیشینگ را برنامهریزی و اجرا میکند. این افراد معمولاً از مهارتهای فنی و همچنین تخصص در زمینه مهندسی اجتماعی بهره میبرند تا بتوانند با تقلید دقیق از هویتهای معتبر، اعتماد قربانی را جلب کنند. فیشرها با هدف کسب منافع مالی، از سرقت مستقیم پول تا فروش اطلاعات کاربران در بازار سیاه فعالیت میکنند.
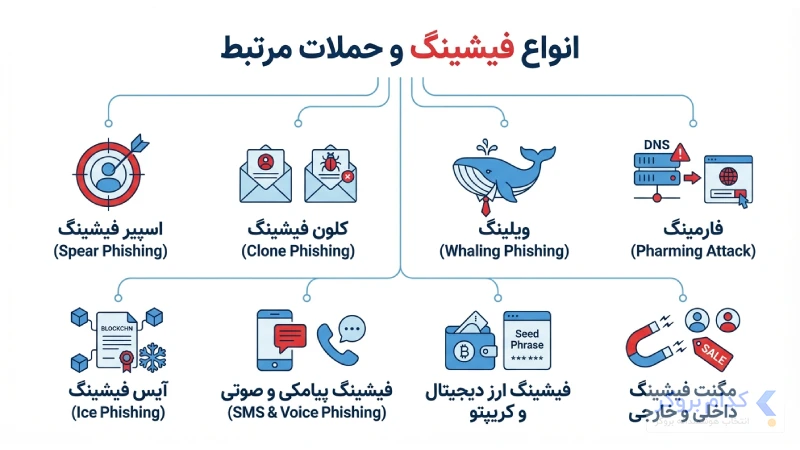
انواع فیشینگ و حملات مرتبط
حملات فیشینگ بسیار متنوع هستند و مجرمان سایبری بر اساس هدف، میزان شخصیسازی پیام و کانال ارتباطی، تاکتیکهای متفاوتی را به کار میبرند. شناختن این انواع به شما کمک میکند تا تهدید را پیش از وقوع شناسایی کنید. این نوع فریبکاری در بسیاری از حوزه های دیگر هم دیده می شود، برای مثال در انواع کپی ترید کلاهبرداری نیز همین سواستفاده از اعتماد کاربران رخ می دهد.
| نام حمله | روش اجرا | هدف | میزان خطر | مثال از متن مقاله |
|---|
| اسپیر فیشینگ | ارسال پیام بسیار شخصی سازی شده برای یک شخص یا گروه مشخص | سرقت اطلاعات مالی یا دسترسی به حساب | بسیار زیاد | استفاده از اطلاعات پروفایل کاربر برای ارسال پیام هدفمند |
| کلون فیشینگ | کپی یک ایمیل واقعی و جایگزین کردن لینک یا فایل با نسخه مخرب | فریب کاربر با استفاده از پیام قابل اعتماد | زیاد | ایمیل مشابه پیام قبلی اما با فایل آلوده |
| ویلینگ | هدف قرار دادن مدیران ارشد و افراد حساس سازمانی | دریافت اطلاعات مالی یا دستور انتقال وجه | بسیار زیاد | نامه جعلی از طرف مرجع قانونی به مدیرعامل |
| فارمینگ | هدایت کاربر به سایت جعلی بدون کلیک (از طریق DNS یا فایل Hosts) | سرقت اطلاعات ورود | بسیار زیاد | کاربر آدرس درست میزند اما وارد صفحه فیک میشود |
| آیس فیشینگ | فریب کاربر برای تایید قرارداد هوشمند مخرب | گرفتن اجازه برداشت از کیف پول | بسیار زیاد | Approval یک توکن که بعدا باعث خالی شدن کیف پول میشود |
| اسمیشینگ | ارسال پیامک جعلی با لینک فیک | گرفتن اطلاعات کارت بانکی | متوسط تا زیاد | پیام “حساب شما مسدود شده، روی لینک کلیک کنید” |
| ویشینگ | تماس تلفنی جعلی با معرفی خود به عنوان بانک یا پشتیبانی | گرفتن رمز یکبار مصرف یا اطلاعات حساس | زیاد | تماس با عنوان برداشت مشکوک |
| فیشینگ رمزارز | ساخت صفحه ورود جعلی شبیه صرافی یا کیف پول | سرقت Seed Phrase | بسیار زیاد | وارد کردن عبارت بازیابی در فرم جعلی |
| مگنت فیشینگ | استفاده از طعمههای وسوسهکننده مثل قیمتهای خیلی پایین | هدایت کاربر به درگاه جعلی | زیاد | فروشگاه فیک با تخفیفهای غیرعادی |
| Evil Twin | ساخت وایفای جعلی شبیه شبکه اصلی | نمایش صفحات فیک و دریافت اطلاعات | بسیار زیاد | وای فای جعلی در فرودگاه |
| فیشینگ با بدافزار | ارسال فایل آلوده از طریق ایمیل یا پیام رسان | نصب Keylogger یا برنامه جاسوسی | زیاد | فایل اکسل آلوده که بعد از باز شدن بدافزار نصب میکند |
| فیشینگ با لینک جعلی | ارسال پیامهای اضطراری برای وادار کردن کاربر به کلیک | سرقت اطلاعات ورود یا کارت | متوسط | ایمیل هشدار امنیتی فیک با لینک ورود |
اسپیر فیشینگ (Spear Phishing)
اسپیر فیشینگ یک حمله بسیار هدفمند است که یک فرد یا گروه کوچک خاص را به طور دقیق هدف قرار میدهد. فیشر با جستجو در شبکههای اجتماعی یا وبسایتهای عمومی، جزئیات شخصی و عنوان شغلی فرد را استخراج میکند و از آنها در پیام خود استفاده میکند تا فریبکاری بسیار باورپذیرتر شود. معمولا هدف، سرقت اسرار تجاری یا اطلاعات مالی یک شرکت است. نمونه مشابه این نوع فریبکاری را می توان کلاهبرداری حساب پم دید، که در آن مهاجمان با جعل پنل سرمایه گذاری، اطلاعات مالی کاربران را سرقت می کنند.
کلون فیشینگ (Clone Phishing)
در کلون فیشینگ، مهاجم از یک ایمیل قانونی و قبلی شما که حاوی پیوست یا لینک بوده است، کپی دقیقی تهیه میکند. سپس پیوست اصلی را با یک بدافزار یا لینک جعلی جایگزین کرده و ایمیل را مجدداً ارسال میکند. فیشر معمولاً ادعا میکند که این ایمیل “نسخه بهروزرسانی شده” یا “اصلاحیه امنیتی” ایمیل قبلی است، که شک قربانی را نسبت به آن از بین میبرد.
ویلینگ (Whaling Phishing)
ویلینگ یا “شکار نهنگ”، تخصصیترین زیرگروه فیشینگ هدفمند است. این حملات فقط علیه افراد دارای مقام عالی (مانند مدیران اجرایی، مدیران مالی و اعضای هیئت مدیره) انجام میشود. حمله معمولاً شامل اسنادی است که به نظر میرسد از سوی مراجع قانونی ارسال شده و درخواست رسیدگی فوری به یک مسئله مالی یا حقوقی را دارد.
فارمینگ (Pharming Attack)
فارمینگ حملهای فنیتر است که هدف آن هدایت اجباری کاربر به سایت فیشینگ، بدون نیاز به کلیک کردن بر روی لینک جعلی است. این کار از طریق دستکاری فایل Hosts در رایانه قربانی یا مسمومسازی DNS در سطح سرور انجام میشود. در این حالت، کاربر حتی با تایپ آدرس صحیح وبسایت، به یک صفحه جعلی هدایت میشود.
آیس فیشینگ (Ice Phishing)
آیس فیشینگ نوعی حمله جدید در اکوسیستم وب ۳.۰ و امور مالی غیرمتمرکز (DeFi) است. در این حملات، فیشرها به جای سرقت رمز عبور، سعی میکنند کاربر را فریب دهند تا با یک قرارداد هوشمند مخرب تعامل کند. هدف نهایی، به دست آوردن تأییدیههای توکن (Token Approval) برای تخلیه داراییهای رمزارزی قربانی در آینده است. این نوع فریب در بسیاری از طرح های کلاهبرداری قرارداد هوشمند نیز مشاهده می شود، که کاربر بدون آن که متوجه باشد، اجازه برداشت دارایی های خود را صادر می کند.
فیشینگ پیامکی و صوتی (SMS & Voice Phishing)
در اسمیشینگ (Smishing)، پیامکهای جعلی ارسال میشوند که حاوی هشدارهای فوری هستند و کاربر را تشویق به کلیک روی لینک مخرب میکنند.
در ویشینگ (Vishing)، کلاهبرداری از طریق تماس تلفنی صورت میگیرد و مهاجم خود را کارمند بانک یا پشتیبانی معرفی کرده و اطلاعات حساس را شفاهی از قربانی میخواهد.
فیشینگ ارز دیجیتال و کریپتو
با گسترش رمزارزها، فیشینگ ارز دیجیتال به شدت رواج یافته است. مجرمان سایتهای کاملاً مشابه صرافیها یا کیف پولهای نرمافزاری ایجاد میکنند و هدف اصلی آنها سرقت عبارات بازیابی (Seed Phrases) یا کلیدهای خصوصی است. اگر کاربر این عبارت را در صفحه جعلی وارد کند، کنترل کامل داراییهای رمزارز او در کسری از ثانیه به مهاجم واگذار میشود. همین تاکتیک های فشار زمانی در کلاهبرداری باینری آپشن هم رایج است، جایی که کاربر با وعده سود سریع فریب داده می شود.
مگنت فیشینگ داخلی و خارجی
مگنت فیشینگ (Phishing with a Magnet) به مجموعهای از تکنیکهای فیشینگ اشاره دارد که از یک “جاذبه” یا “طعمه” بسیار وسوسهانگیز برای جلب قربانی استفاده میکنند. در حوزه داخلی، رایجترین شکل آن شامل فروشگاههای آنلاین جعلی با قیمتهای باورنکردنی پایین است که کاربر را به درگاه پرداخت بانکی جعلی هدایت کرده و اطلاعات کارت او را سرقت میکنند. در فضای رمز ارزها، این طعمه ها گاهی با تکنیک های بازار محور مثل پامپ و دامپ تکمیل می شوند تا کاربر در کوتاه ترین زمان جذب طرح شود.
سایت فیشینگ چیست و چگونه آن را تشخیص دهیم
سایت فیشینگ، وبسایتی است که توسط مجرمان سایبری ساخته شده و هدف آن جعل هویت یک وبسایت قانونی و معتبر است. این سایتها به ظاهر کاملاً مشابه سایتهای اصلی هستند تا کاربران را فریب دهند و اطلاعات ورود، رمز عبور یا جزئیات کارت بانکی آنها را به سرقت ببرند.
روشهای تشخیص سایت فیشینگ
آدرس سایت را با دقت بالا بررسی کنید. فیشرها اغلب از اشتباهات املایی کوچک در دامنه استفاده میکنند، مثل bank-iran.com به جای bankiran.com. همچنین، مطمئن شوید که آدرس با پروتکل امنیتی https:// شروع شده باشد.
در سایتهای فیشینگ معمولاً خطاهای املایی، نگارشی یا گرامری زیادی وجود دارد و کیفیت پایین لوگوها یا تصاویر، نشانههای مهمی هستند. همچنین، اگر سایتی به صورت ناگهانی از شما میخواهد که اطلاعات بسیار حساسی مانند عبارت بازیابی کیف پول دیجیتال خود را وارد کنید، باید به شدت مشکوک شوید.
چگونه فیشینگ انجام میشود؟ روشها و تکنیکها
فیشرها از ابزارهای مهندسی اجتماعی استفاده میکنند تا موانع امنیتی فنی را دور زده و به طور مستقیم با فریب کاربران به هدف خود برسند.
حمله دوقلوی شیطانی (Evil Twin Attack)
در این تکنیک، مهاجم یک شبکه وایفای (Wi-Fi) تقلبی با نامی شبیه به شبکه معتبر و قانونی در یک مکان عمومی (مانند فرودگاه) راهاندازی میکند. زمانی که کاربر به این شبکه تقلبی متصل میشود، تمام ترافیک اینترنتی او از طریق دستگاه مهاجم عبور میکند و مهاجم میتواند صفحات ورود جعلی را برای کاربر نمایش دهد و اطلاعات حساس او را به سرقت ببرد.
بدافزار و رباتهای فیشینگ
رباتهای فیشینگ میتوانند هزاران ایمیل یا پیامک جعلی را در مدت زمان کوتاه ارسال کنند و به صورت خودکار اطلاعات جمعآوری شده را ذخیره نمایند. همچنین، برخی حملات از طریق پیوستهای آلوده به بدافزار (مانند فایلهای متنی یا اکسل به ظاهر مهم) صورت میگیرد که پس از باز شدن، یک بدافزار جاسوسی یا Keylogger را روی سیستم شما نصب میکنند.
استفاده از لینکها و ایمیلهای جعلی
فیشرها ایمیلهایی با مضمون اضطراری، جایزه، تخفیف یا هشدار امنیتی طراحی میکنند تا احساسات کاربر را تحریک کرده و او را به اقدام سریع وادار سازند. در متن این ایمیلها، از لینکهای جعلی استفاده میشود که با یک آدرس وبسایت کاملاً متفاوت از آنچه که کاربر انتظار دارد، به صفحه فیشینگ متصل میشوند.
اشتباهات رایج کاربران که فیشینگ را آسان میکند
فیشینگ عمدتاً بر پایه اشتباهات انسانی بنا شده است. این اشتباهات شامل عدم توجه به جزئیات کوچک آدرسهای وبسایت، پاسخگویی سریع به پیامهای اضطراری بدون فکر کردن و استفاده مجدد از یک رمز عبور واحد برای چندین سرویس مختلف است. عدم فعال بودن تأیید دو مرحلهای (2FA) نیز یکی از بزرگترین تسهیلکنندههای حملات فیشینگ است.
خطرات و پیامدهای فیشینگ
قربانی شدن در برابر یک حمله فیشینگ میتواند عواقب جدی و گاه جبرانناپذیری برای فرد یا سازمان به دنبال داشته باشد.
پیامد اصلی فیشینگ، زیان مالی مستقیم است. اگر اطلاعات کارت بانکی یا رمزهای یکبار مصرف به سرقت رود، موجودی حساب در کمترین زمان ممکن خالی میشود. در حوزه ارزهای دیجیتال، فیشینگ عبارت بازیابی به معنای از دست دادن کامل و غیرقابل برگشت تمامی داراییهای رمزارزی ذخیره شده است.
دومین پیامد مخرب، سرقت هویت (Identity Theft) است. اگر فیشرها بتوانند به اطلاعات حساس شخصی نظیر کدملی یا جزئیات مدارک شناسایی دست یابند، قادر خواهند بود به نام قربانی کارهای غیرقانونی انجام داده یا وامهای بانکی دریافت کنند.
برای سازمانها، عواقب فیشینگ میتواند حیاتی باشد و به افشای اسرار تجاری، اطلاعات محرمانه مشتریان و جریمههای سنگین قانونی منجر شود. همچنین، باید به خطر آلودگی سیستمی توسط بدافزارها توجه کرد که میتواند شامل نصب باجافزار (Ransomware) و رمزگذاری تمام فایلها باشد. نوع دیگر سواستفاده مالی در بازار فارکس را می توان در پراپ های کلاهبردار مشاهده کرد که با وعده دسترسی به سرمایه، اطلاعات کاربران را جمع آوری می کنند.
بیشتر بخوانید: شناخت نشانه های کلاهبرداری و استفاده از پلتفرم معتبر کلید محافظت از سرمایه شما است. برای اطلاعات بیشتر درباره انواع کلاهبرداری ارز دیجیتال این مقاله را مطالعه کنید.
جلوگیری از فیشینگ و حفاظت از اطلاعات
مهمترین بخش مقابله با فیشینگ، آموزش و پیادهسازی راهکارهای دفاعی است. با رعایت اصول ساده اما حیاتی امنیتی، میتوان ریسک قربانی شدن را به شدت کاهش داد. این همان الگوی فریب است که در ساختار شرکت هرمی نیز دیده میشود، جایی که افراد با وعده سود قطعی جذب میشوند اما سازوکار واقعی کاملاً مبتنی بر جذب نفرات جدید است.
کد ضد فیشینگ چیست و چگونه از آن استفاده کنیم؟
کد ضد فیشینگ یک قابلیت امنیتی است که توسط برخی از خدمات آنلاین، به ویژه صرافیهای ارز دیجیتال، ارائه میشود. این کد یک عبارت یا کلمه مخفی است که توسط شما در تنظیمات حساب کاربری وارد میشود. پس از فعالسازی، هر ایمیل رسمی از طرف آن سرویس، حاوی این کد مخفی خواهد بود و هر ایمیلی که فاقد این کد باشد، بهطور قطع یک پیام فیشینگ است.
استاپ فیشینگ چیست؟
استاپ فیشینگ اشاره به مجموعهای از راهکارها و سرویسهای پیشگیرانه دارد که برای متوقف کردن و گزارش حملات فیشینگ به کار میروند. این راهکارها شامل استفاده از نرمافزارها و افزونههای مرورگر است که آدرسهای وبسایتها را با پایگاه داده سایتهای مخرب مقایسه کرده و در صورت تشخیص سایت فیشینگ، از بارگذاری آن جلوگیری میکنند.
نکات پیشگیرانه برای کاربران و سازمانها
- فعالسازی تأیید دو مرحلهای (2FA): مهمترین لایه امنیتی، استفاده از تأیید دو مرحلهای برای تمام حسابهای حساس است تا حتی با دزدیده شدن رمز عبور، دسترسی به حساب غیرممکن باشد.
- بررسی دقیق URL و گواهی SSL: همواره آدرس وبسایت را در نوار مرورگر به صورت کلمه به کلمه بررسی کنید و مطمئن شوید که آدرس با https:// شروع شده است.
- عدم کلیک عجولانه: هرگز به پیامهایی که حاوی لحن تهدیدآمیز یا اضطراری هستند سریع پاسخ ندهید و قبل از کلیک روی هر لینکی، آدرس واقعی مقصد را مشاهده کنید.
اقدامات بعد از وقوع فیشینگ
اگر متوجه شدید که قربانی فیشینگ شدهاید، باید فوراً و با سرعت عمل کنید تا خسارت به حداقل برسد. بلافاصله رمز عبور حسابهایی که اطلاعات آنها فیشینگ شده است را تغییر دهید. در اسرع وقت با بانک یا ارائهدهنده سرویس تماس بگیرید و موضوع را گزارش دهید. همچنین، رایانه یا گوشی هوشمند خود را با آنتیویروس اسکن کرده و مراتب را به پلیس فتا یا نهادهای ذیربط گزارش دهید.
آنچه در مقاله فیشینگ خواندیم
فیشینگ یکی از جدیترین تهدیدات در فضای آنلاین است که موفقیت آن بیش از هر چیز به فریب ذهنی کاربران وابسته است. این حملات با جعل هویت سازمانهای معتبر و سوءاستفاده از احساس اضطرار قربانیان، به دنبال سرقت اطلاعات حیاتی هستند. با این حال، با افزایش آگاهی درباره نحوه عملکرد سایتهای فیشینگ و پیادهسازی گامهای دفاعی سادهای مانند استفاده از کد ضد فیشینگ و تأیید دو مرحلهای، میتوانیم عملاً تمام این تهدیدات را خنثی کنیم.
محتوای این بخش صرفاً جنبه تحلیلی و اطلاعرسانی دارد و نباید به عنوان توصیه سرمایهگذاری یا سیگنال معاملاتی تلقی شود. مسئولیت تمامی معاملات و تصمیمات مالی بر عهده خود فرد است و این مجموعه هیچگونه مسئولیتی در قبال سود یا زیان احتمالی شما نخواهد داشت.